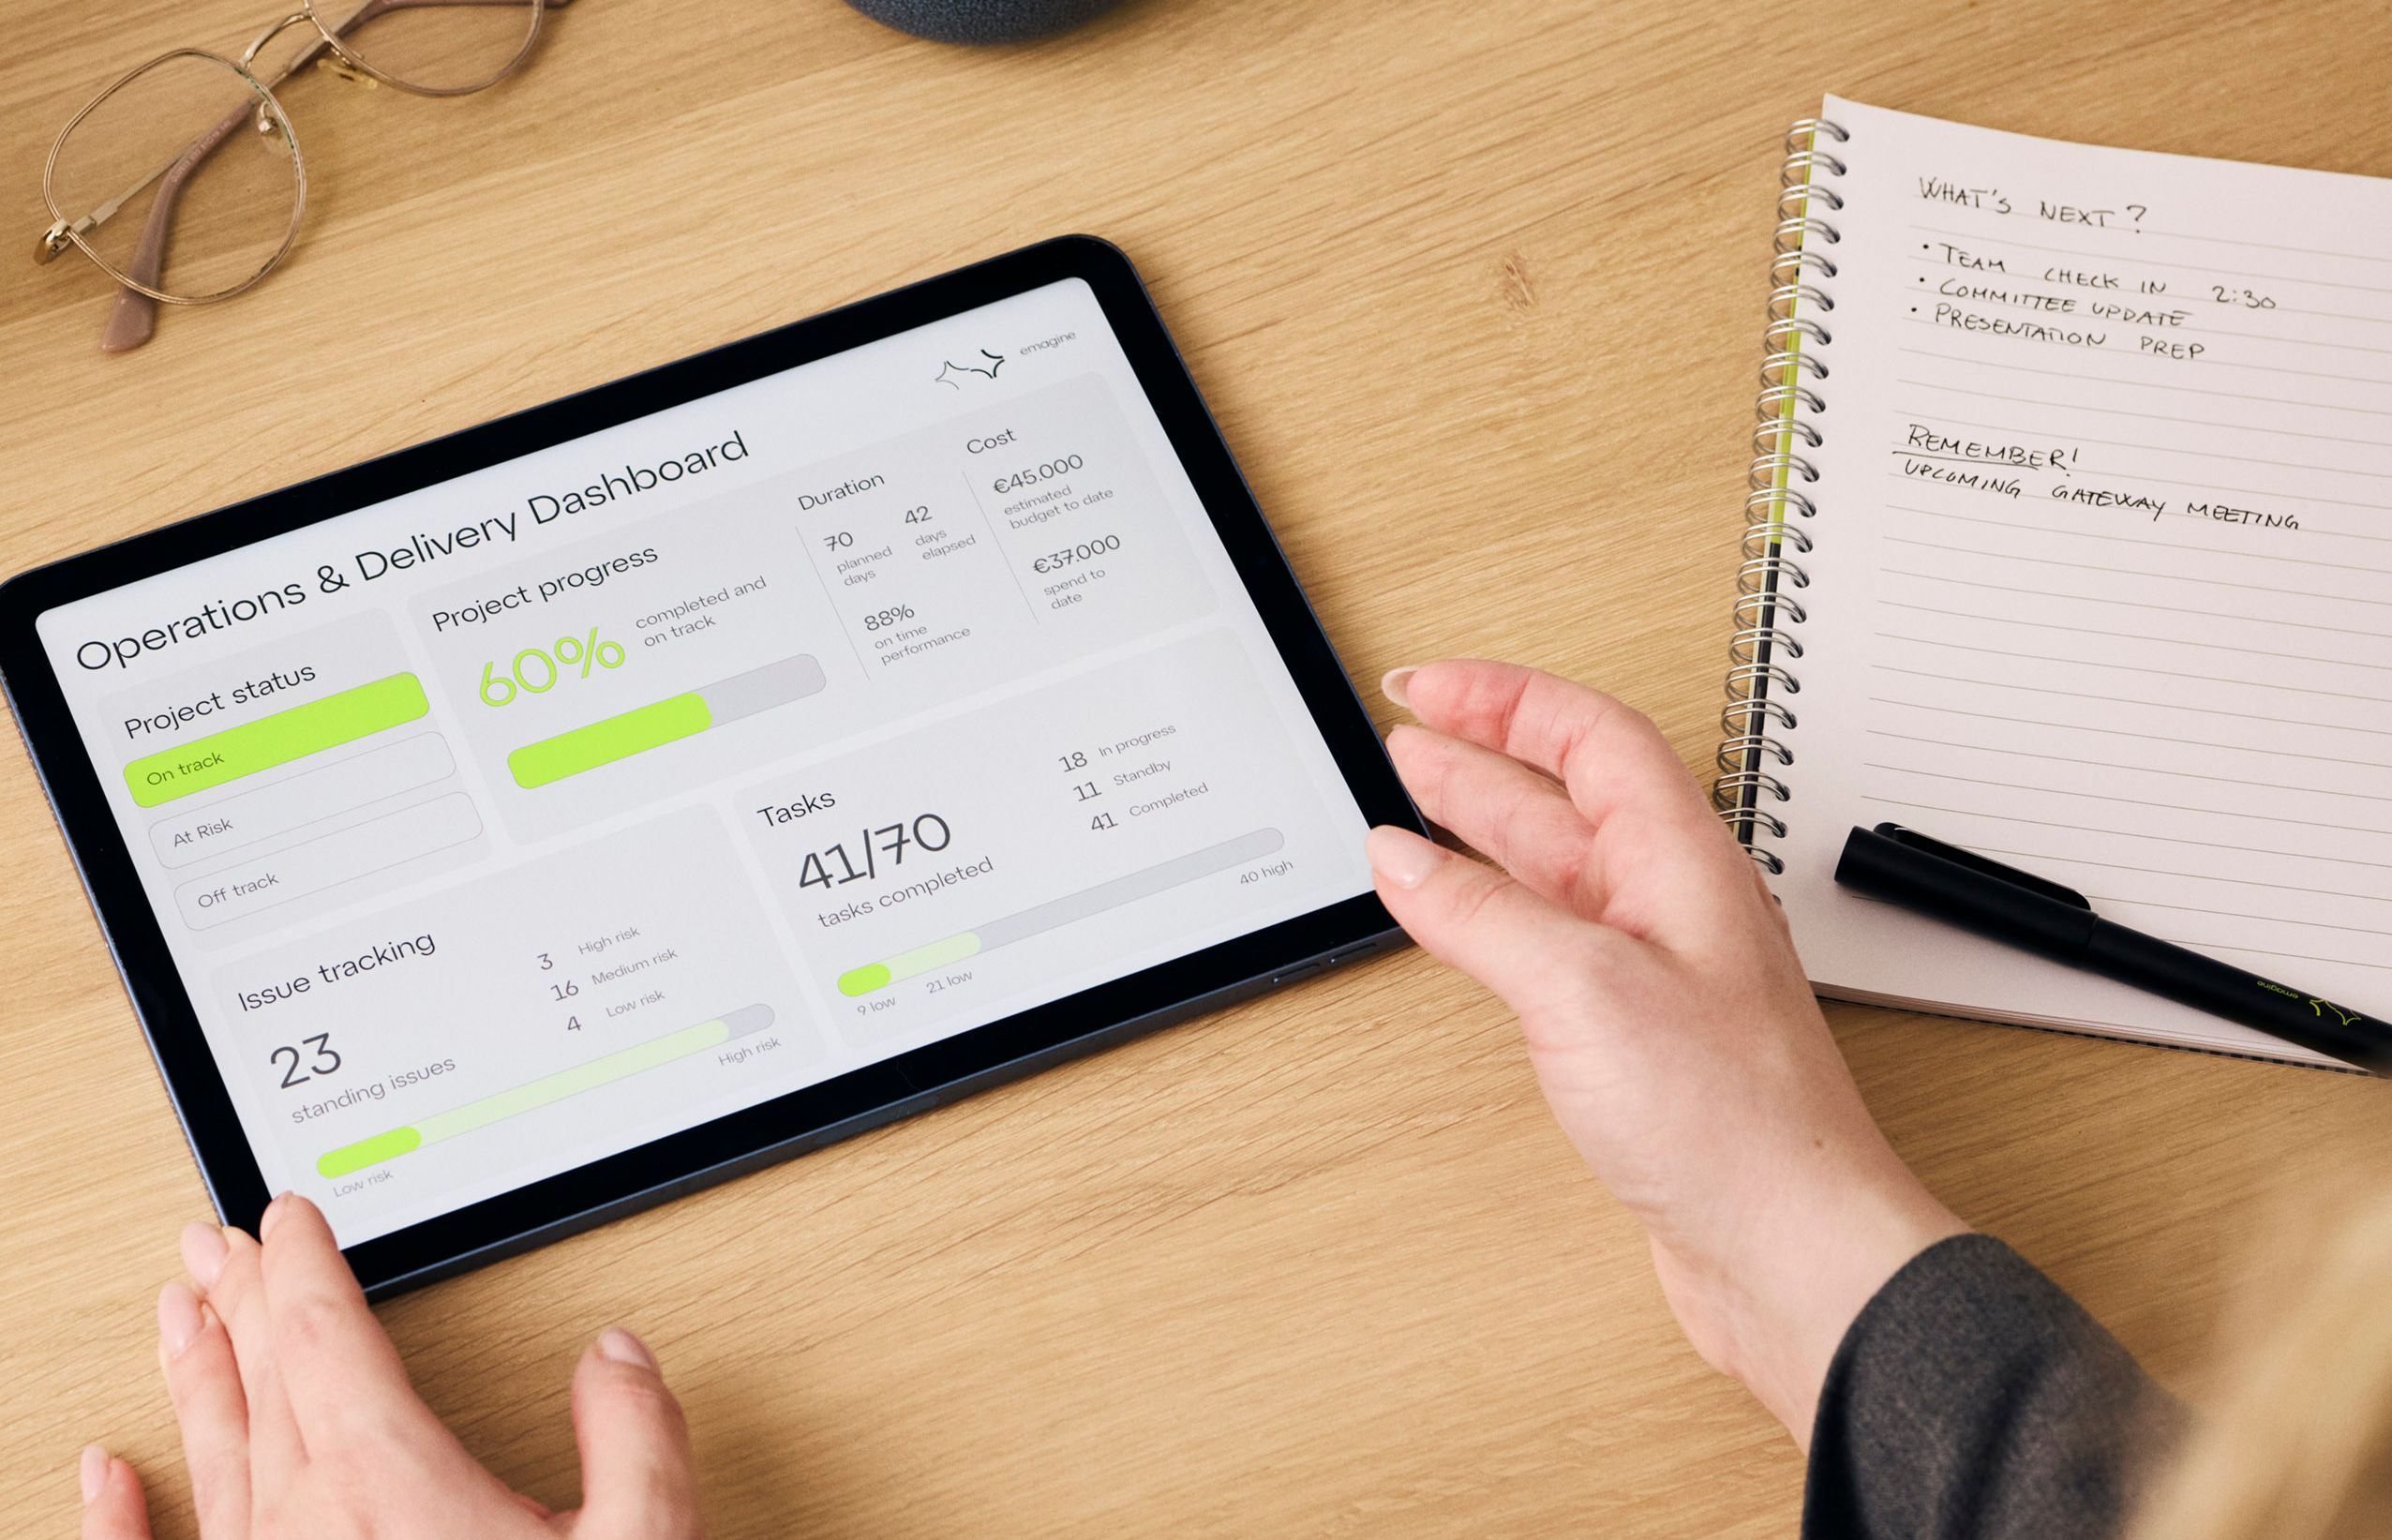
Gemeinsam mit unseren Kunden verwandeln wir komplexe Herausforderungen in messbare Ergebnisse.
Wir verankern Sicherheit, Risikomanagement und Compliance fest in Ihrer Technologie- und Betriebslandschaft. So reduzieren Sie Risiken, erfüllen regulatorische Anforderungen und schaffen Raum für Innovation.
Risiko-, Sicherheits- und Compliance-Management sind keine Kontrollfunktionen. Sie bilden die Grundlage für erfolgreiche IT-Strategien, schützen den Betrieb, gewährleisten regulatorische Anforderungen und unterstützen eine agile Transformation.
Wir entwickeln unternehmensweite Governance-Modelle, die Risiken systematisch steuern, Verantwortlichkeiten klar definieren und Transparenz schaffen.
Challenges we solve
Mit Penetrationstests und realitätsnahen Angriffssimulationen identifizieren wir Schwachstellen, bewerten Sicherheitsmaßnahmen und entwickeln priorisierte Handlungsempfehlungen für hybride und cloudbasierte Umgebungen.
Challenges we solve
Wir etablieren Prozesse zur Erkennung, Eindämmung und Wiederherstellung, um Störungen zu minimieren und den Geschäftsbetrieb schnell wiederherzustellen.
Challenges we solve
Wir unterstützen Unternehmen dabei, Anforderungen aus DSGVO, ISO-Standards und branchenspezifischen Regularien effizient und nachvollziehbar umzusetzen.
Challenges we solve
Wir begegnen den Risiken neuer Technologien wie KI, Quantencomputing und vernetzter Systeme mit zukunftsorientierten Governance- und Sicherheitskonzepten.
Challenges we solve
Ein maßgeschneidertes Servicemodell, das die passende Expertise, das richtige Delivery-Modell und klare Verantwortlichkeiten vereint, um komplexe Herausforderungen erfolgreich zu lösen.
Challenges we solve
0%
Reduzierte kritische Schwachstellen im Durchschnitt
0%
Reduzierter Compliance- und Auditaufwand im Durchschnitt
0%
Schnellere Auditvorbereitung im Durchschnitt
0x
Umfassendere Richtlinienabdeckung
Wir bringen Sicherheit und Compliance in Einklang mit Ihren geschäftlichen Zielen. Unsere Spezialisten begleiten die Umsetzung aktiv und sorgen für messbare Sicherheit statt reiner Dokumentation.
Wir unterstützen Unternehmen bei der Umsetzung von DSGVO, der ISO 27001-Familie, PCI DSS sowie neuer regulatorischer Anforderungen im Bereich KI.
Wir kombinieren Governance-Konzepte, Threat Modelling und adaptive Sicherheitsmaßnahmen, um Risiken rund um KI verantwortungsvoll und praxisnah zu steuern.
Ja. Unser Leistungsmodell reicht von gezielter Beratung bis hin zu vollständig integrierten Delivery-Teams – mit klaren Verantwortlichkeiten und hohen Qualitätsstandards.
Erste Verbesserungen werden häufig bereits nach wenigen Wochen sichtbar. Nachhaltige Reifegrade und langfristige Optimierungen entstehen durch strukturierte Programme über mehrere Monate hinweg.
Cybersecurity Penetration Testing, auch bekannt als Ethical Hacking oder Pen Testing, simuliert kontrollierte Angriffe auf Systeme, Anwendungen, Netzwerke und Cloud-Umgebungen. Ziel ist es, Schwachstellen frühzeitig zu identifizieren, bevor sie von Angreifern ausgenutzt werden können.
Wir empfehlen Penetrationstests mindestens einmal jährlich sowie nach wesentlichen Veränderungen wie neuen Systemeinführungen, Cloud-Migrationen, größeren Software-Updates oder Sicherheitsvorfällen. In regulierten oder besonders risikobehafteten Branchen können häufigere Tests sinnvoll sein.
Unser Leistungsspektrum umfasst unter anderem: Externe und interne Penetrationstests für Netzwerke und Infrastrukturen Sicherheitsanalysen von Webanwendungen und APIs Sicherheitsbewertungen von Cloud-Umgebungen (AWS, Azure und Google Cloud) Prüfungen drahtloser Netzwerke Red-Team-Übungen zur Simulation realistischer Angriffsszenarien
Nein. Unsere Penetrationstests werden so geplant, dass Auswirkungen auf den laufenden Betrieb auf ein Minimum reduziert werden. Gemeinsam mit Ihrem Team definieren wir klare Rahmenbedingungen und führen Tests bei Bedarf außerhalb der Kernbetriebszeiten durch, um Geschäftskontinuität und Sicherheit gleichermaßen zu gewährleisten.
Nach Abschluss des Penetrationstests erhalten Sie einen umfassenden Ergebnisbericht, der sowohl strategische als auch technische Perspektiven abdeckt. Dazu gehören eine Management Summary für Entscheider, detaillierte technische Analysen, Risikobewertungen mit Business-Impact-Einordnung, priorisierte Handlungsempfehlungen sowie die Unterstützung bei der Validierung umgesetzter Maßnahmen durch gezielte Retests.
Vulnerability Scanning identifiziert bekannte Schwachstellen automatisiert. Penetration Testing geht deutlich weiter: Unsere Spezialisten prüfen gezielt, wie Schwachstellen ausgenutzt werden können, kombinieren mögliche Angriffspfade und simulieren reales Angreiferverhalten, um das tatsächliche Risiko zuverlässig zu bewerten.

2026-01-30 · 10 Minuten Lesezeit

2026-01-30 · 10 Minuten Lesezeit

2026-01-23 · 10 Minuten Lesezeit